
永豐銀行數位帳戶爆發離奇的集體異常轉帳事件!昨(3)日起多名存戶在毫無操作手機的情況下,帳戶突遭轉出新台幣10萬元,且款項疑似全數流向台北富邦銀行的同一特定帳戶,甚至傳出受害存戶身分證開頭字母皆相同,引爆存戶資安恐慌。永豐銀行今(4)日發布最新聲明,證實是「外部駭客利用新網銀系統的供應商安全設定漏洞」進行攻擊;董事長曹為實將於晚間6時親自召開記者會對外說明。
駭客鑽供應商漏洞!永豐銀最新4點聲明:非個資外洩
- 外部駭客攻擊新系統漏洞:經內部調查,本次事件為外部駭客利用「新網銀交易系統」的供應商安全設定漏洞發動攻擊,造成客戶款項遭不明轉出。永豐銀行特別說明,該套新網銀交易系統「目前台灣尚無其他金融業導入」。目前已針對該手法全面阻斷並加強驗證,落實資安「零信任」機制與強化金融安全。
- 釐清「身分證P開頭」巧合:針對受害者身分證字號首碼清一色為「P」(代表出生地雲林縣)的質疑,永豐銀澄清,經查為駭客運用特定手法「隨機試誤」碰巧取得有效帳戶,並非事先取得客戶名冊個資後盜轉。依目前事證顯示「並無個資外洩軌跡」,行方已啟動資安與個資盤點,確保資料絕無外洩。
- 第三方團隊進駐、款項全數墊付:案發後已依規定通報金管會與警政單位,並透過金融資安資訊分享與分析中心(F-ISAC)向金融同業通報情資。同時已啟動第三方專業資安團隊進駐,隔離潛在威脅,確認目前網銀與其餘系統防護與運作一切正常;所有受影響客戶遭轉出金額與手續費,已於昨日全數返還,行方承諾保障客戶權益並「負起全部責任」。
- 向存戶致歉並啟動全面究責:永豐銀強調,目前已全面提升監控機制,一旦偵測到短時間大量查詢或異常交易將即時攔阻。對於造成存戶不安致上最深歉意,並直言「返還款項並非事件結束」,後續將持續完成內部調查、究責與系統結構性改善
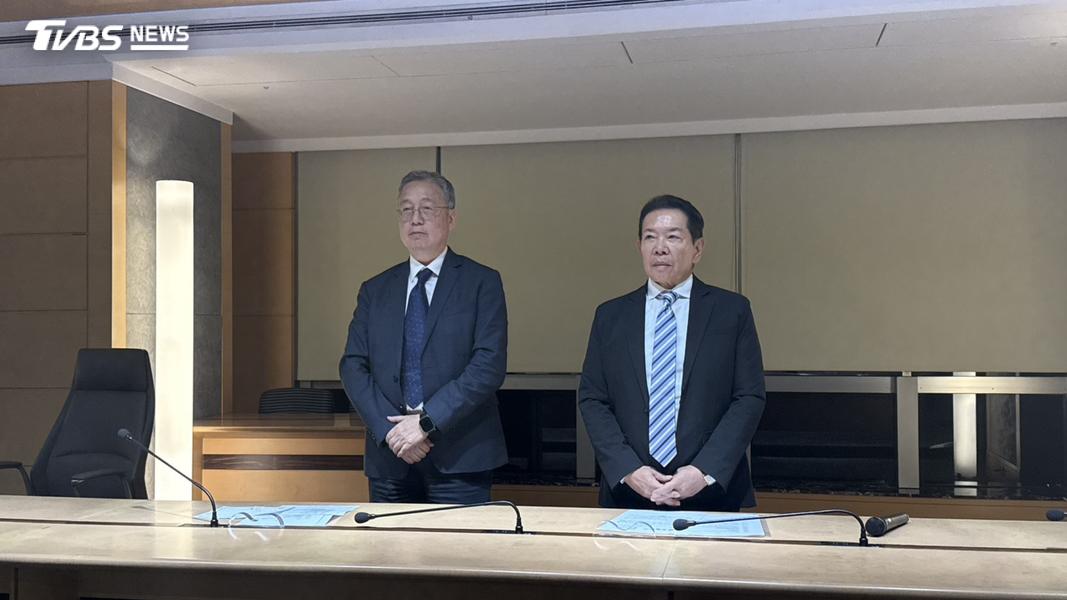
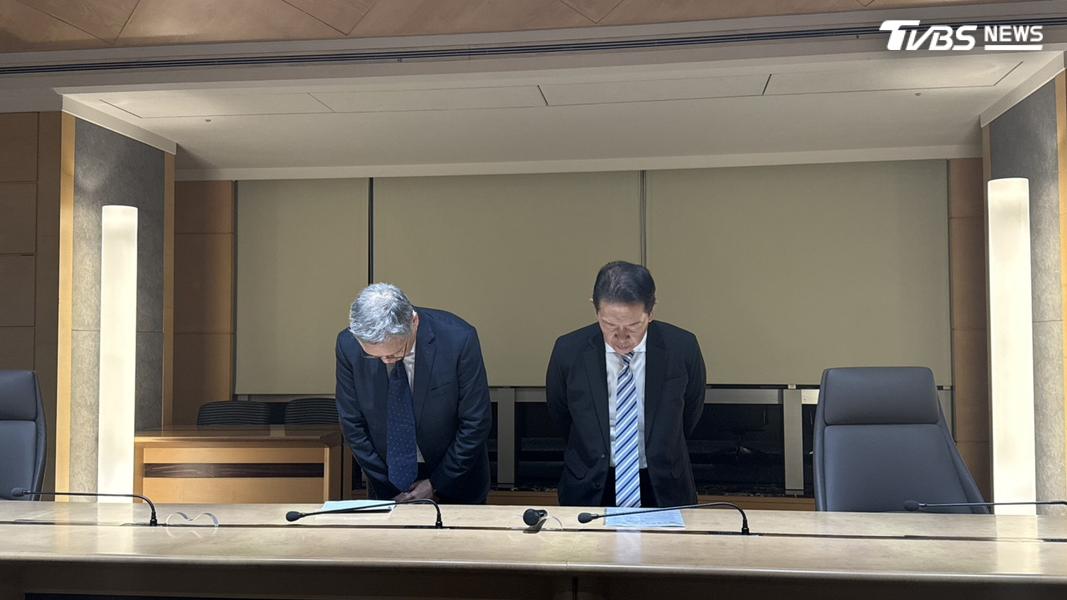
永豐董事長、總經理鞠躬致歉 統計共418人受害
永豐銀行董事長曹為實及總經理莊銘福今日傍晚6時召開記者會,表示根據統計,本次共有418位民眾、427筆帳戶遭轉出,大部分金額落在10萬元,僅有少部分在1萬至10萬之間,且身分證字號均為P開頭,損失共計4176萬元。
總經理莊銘福還原當天狀況,事件發生前可能有出現一些細微徵兆,但當時不確定是否為個案,直到上午9時30分開始接到大量客訴,公司隨即於10時啟動內部程序並召開決策, 中午12時定義該事件為「重大偶發事件」並通報銀行局,後續經第三方顧問協助調查後,於下午1時許查明原因,立即下架網銀。
不過,對於中間手法、確切原因、後續求償流程及相關供應商資訊,永豐銀行僅表示,由於目前案件已進入司法程序,詳細細節無法透露,但公司已確實掌握。
沒開App「臉部辨識」遭轉10萬!苦主身分證驚見巧合
整起事件發生在3日上午,多名網友陸續在PTT及社群平台Threads發文求救,表示手機突然跳出轉帳成功推播,赫然發現帳戶遭不明轉出10萬元,收款方皆為台北富邦銀行的同一帳號。受害者紛紛錯愕表示,當下根本沒有打開App、未設定約定轉帳,甚至有人發現紀錄顯示是以「臉部辨識」被轉走。
永豐緊急墊付返還 富邦列「禁提帳戶」通報警方
面對大規模異常,永豐銀行昨第一時間說明,初步調查為內部「新網銀交易系統」程式發生異常,已掌握發生原因並緊急暫停相關服務,受影響客戶的遭轉金額與手續費已全數墊付返還。
作為受款行端的台北富邦銀行也火速採取防堵措施,富邦銀表示,在接獲通報後,已立即將該特定收款帳戶列為禁提帳戶、全面暫停交易功能,並同步主動通報警方介入調查。
永豐銀董座曹為實上火線 親自釋疑
雖然遭扣款項已先行回補,但系統在未經使用者授權下為何能繞過驗證自動轉帳、是否有未爆彈或其他存戶受害,仍引發社會大眾高度擔憂。
永豐銀行今日下午發出緊急採訪通知,董事長曹為實將於晚間6時至7時在台北市建國北路的建北大樓親自坐鎮主持記者會。預計針對新網銀系統漏洞成因、是否有外部資安攻擊或個資外洩、以及未來的補強防堵機制做出完整交代。


